01
租户分层
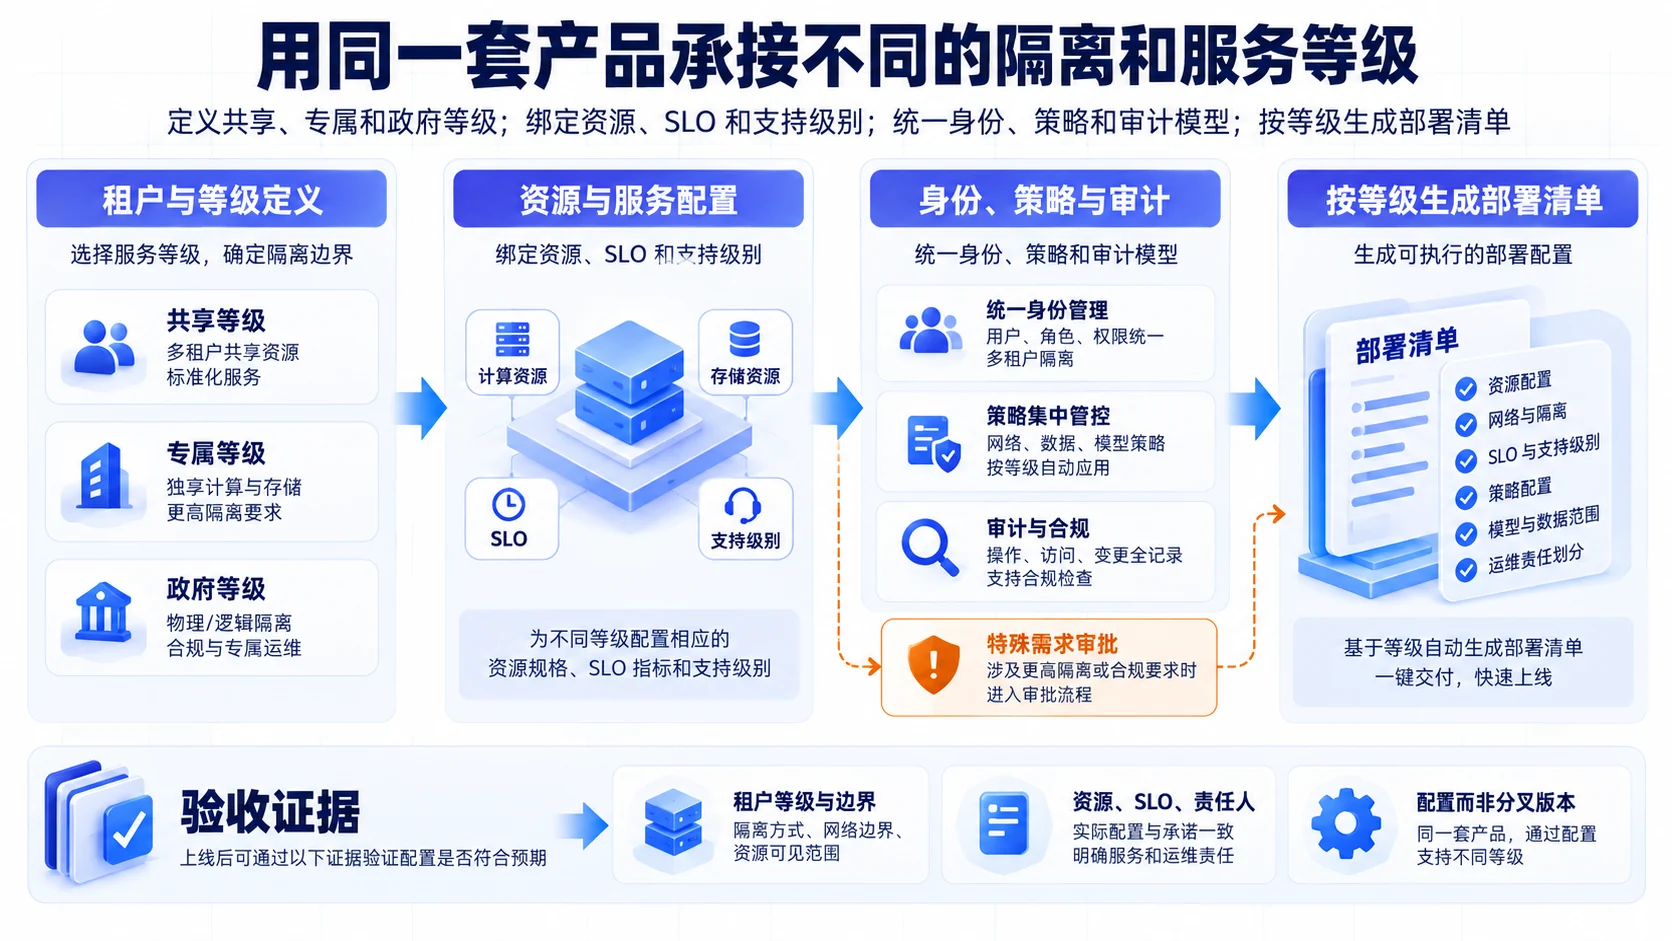
用同一套产品承接不同的隔离和服务等级
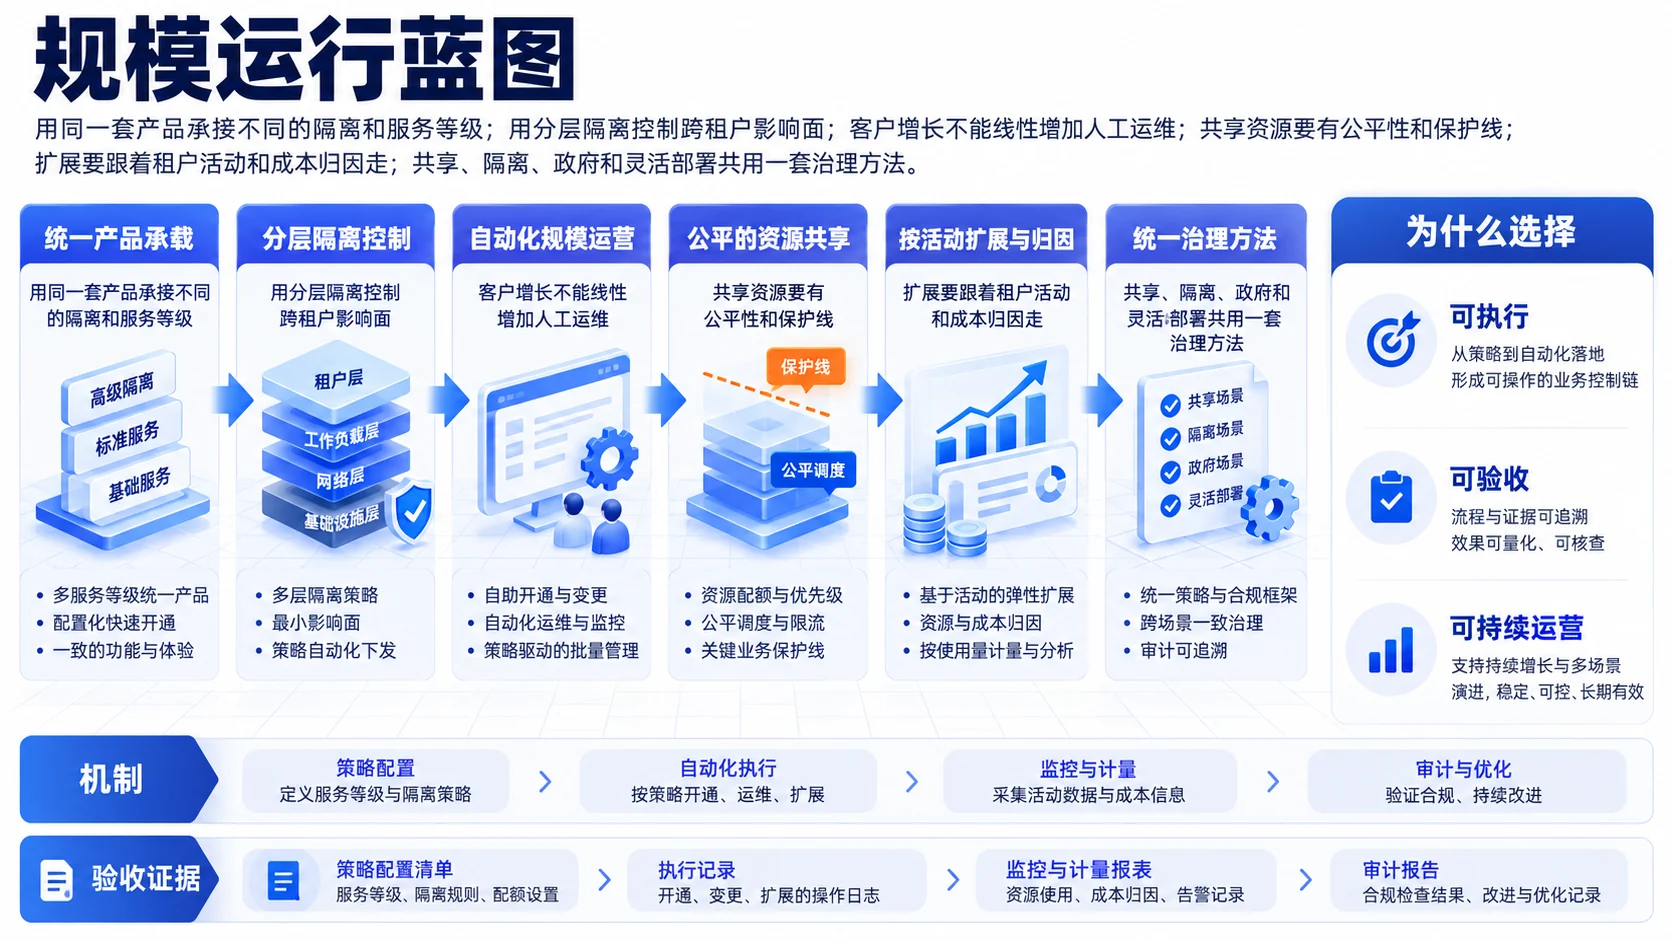
把租户、工作区、数据、模型和运维责任做成可配置分层,避免每个客户复制一套产品。
执行步骤
- 01
定义共享、专属和政府等级
- 02
绑定资源、SLO 和支持级别
- 03
统一身份、策略和审计模型
- 04
按等级生成部署清单
验收证据租户等级与边界资源、SLO、责任人配置而非分叉版本
02
隔离单元
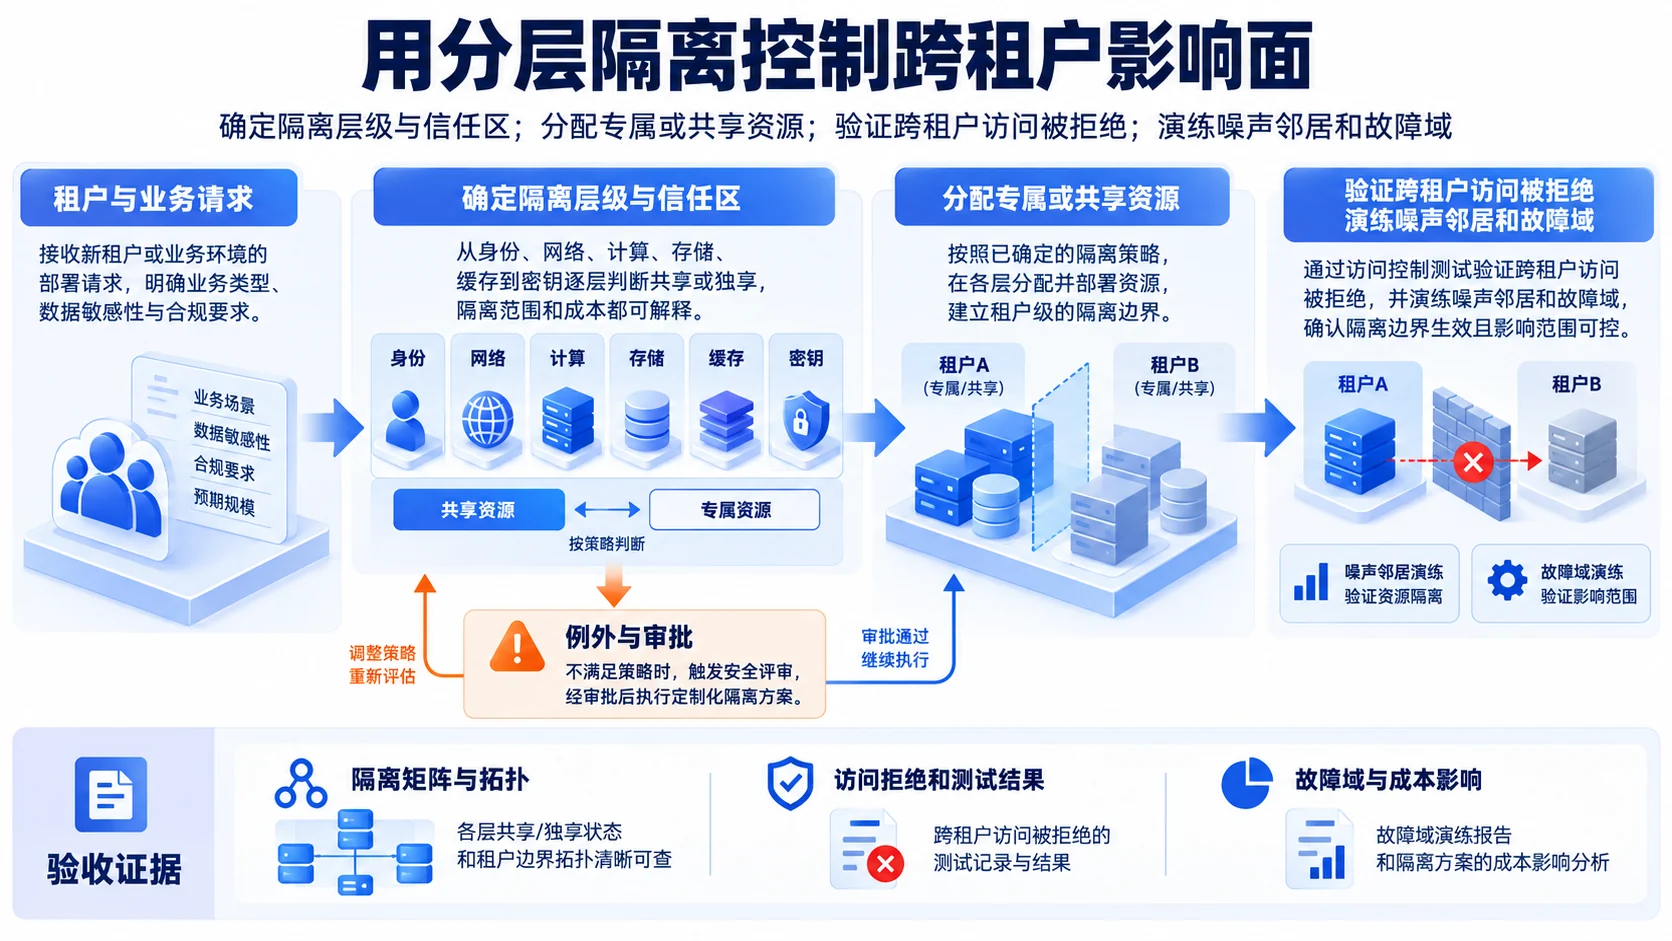
用分层隔离控制跨租户影响面
从身份、网络、计算、存储、缓存到密钥逐层判断共享或独享,隔离范围和成本都可解释。
执行步骤
- 01
确定隔离层级与信任区
- 02
分配专属或共享资源
- 03
验证跨租户访问被拒绝
- 04
演练噪声邻居和故障域
验收证据隔离矩阵与拓扑访问拒绝和测试结果故障域与成本影响
03
自动开通
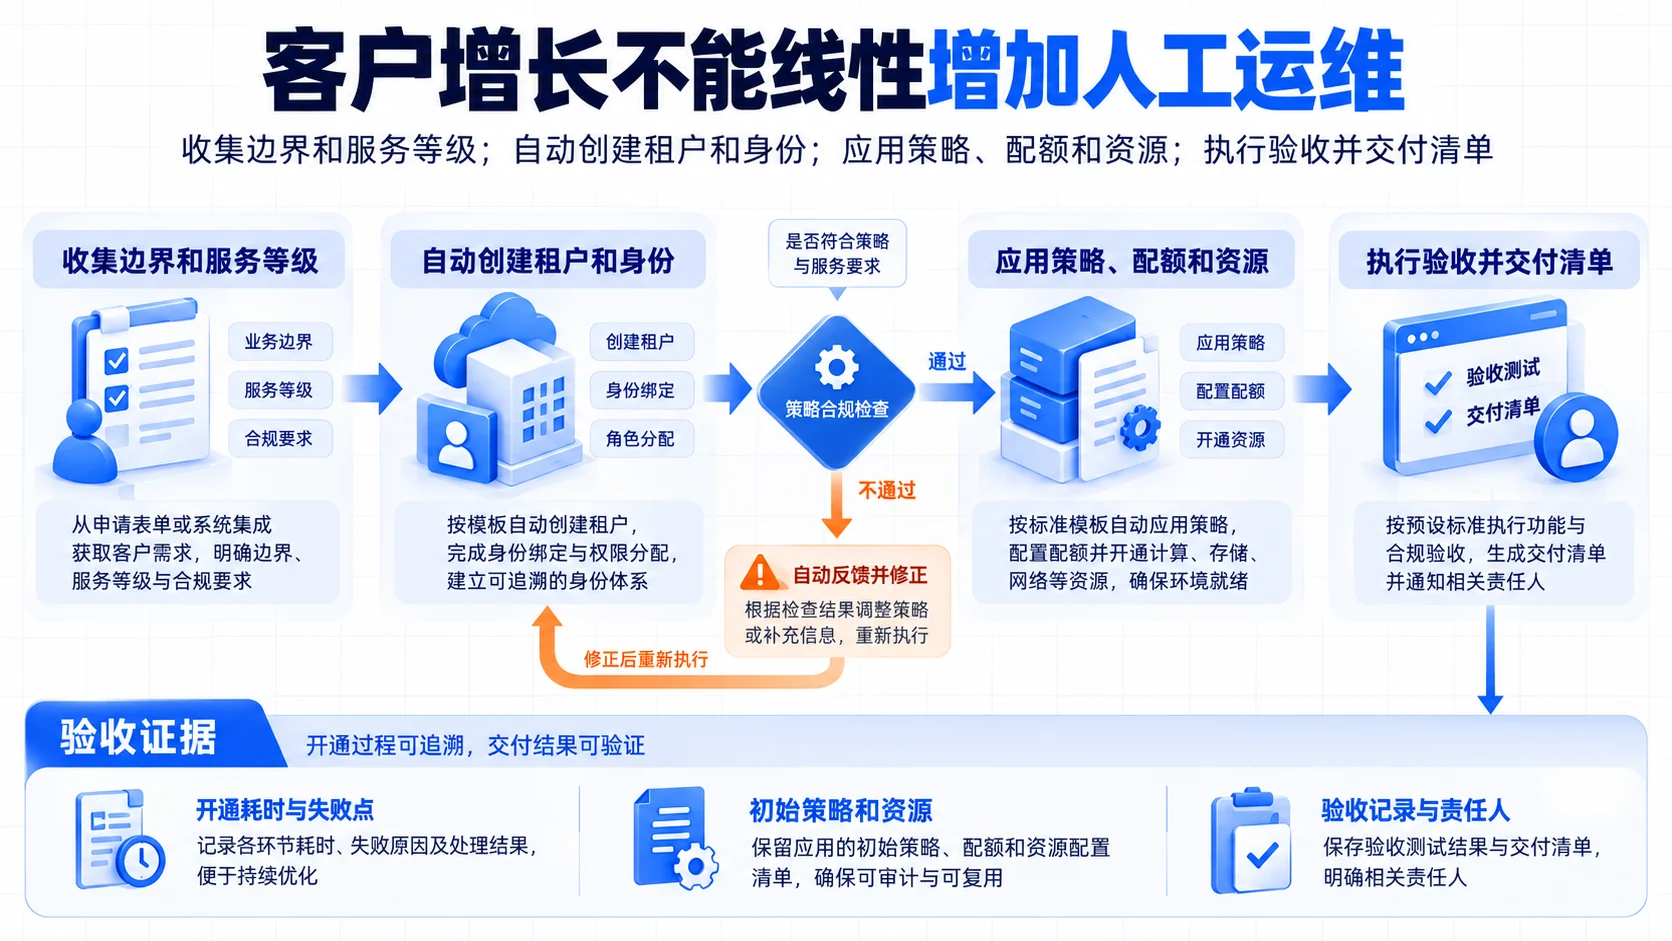
客户增长不能线性增加人工运维
租户开通、身份绑定、策略初始化、资源配置、测试和交付都由可重复流程推进。
执行步骤
- 01
收集边界和服务等级
- 02
自动创建租户和身份
- 03
应用策略、配额和资源
- 04
执行验收并交付清单
验收证据开通耗时与失败点初始策略和资源验收记录与责任人
04
队列与配额
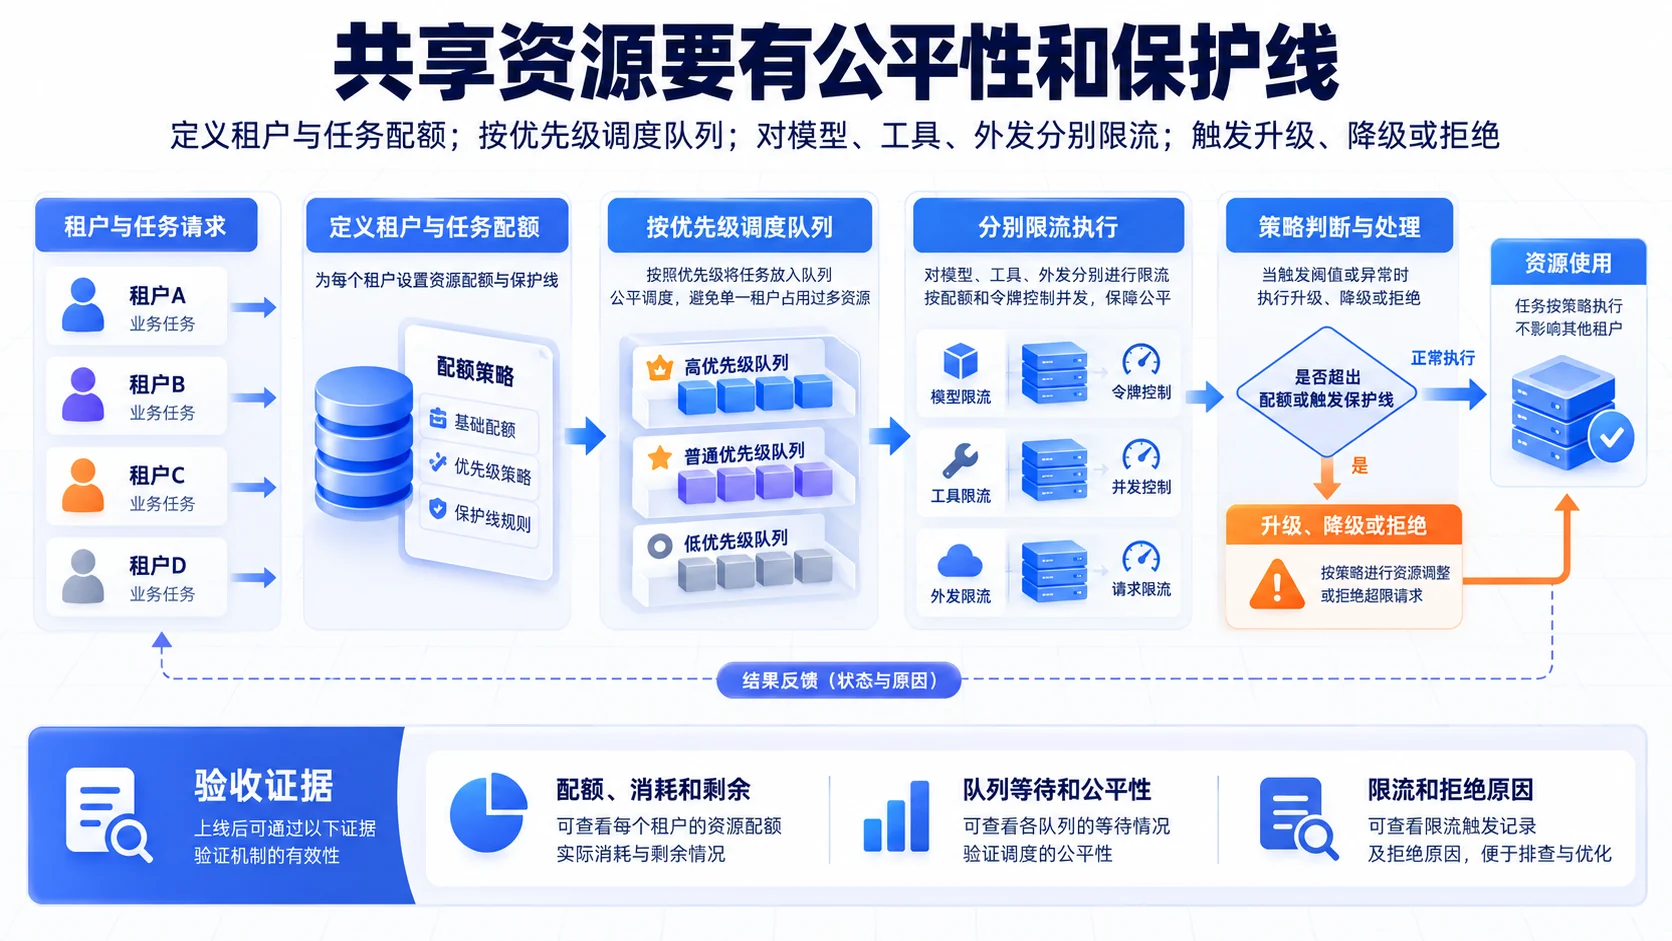
共享资源要有公平性和保护线
用队列、并发、令牌、优先级和限流控制租户资源分配,防止高峰期的单一租户影响全局。
执行步骤
- 01
定义租户与任务配额
- 02
按优先级调度队列
- 03
对模型、工具、外发分别限流
- 04
触发升级、降级或拒绝
验收证据配额、消耗和剩余队列等待和公平性限流和拒绝原因
05
弹性与成本
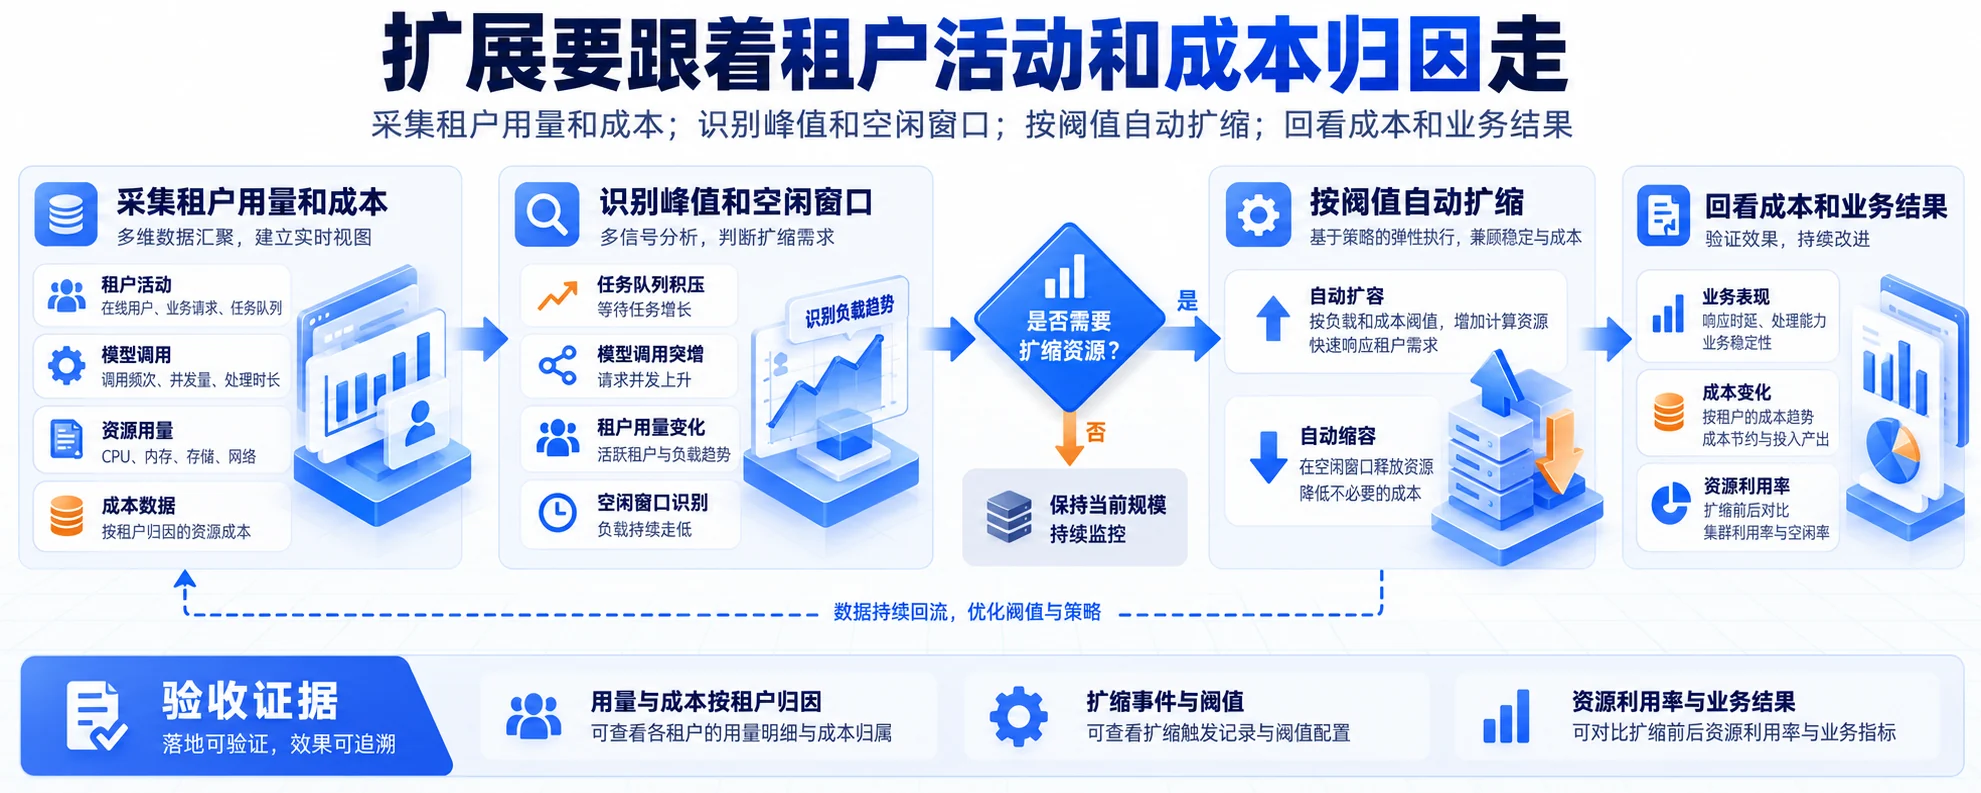
扩展要跟着租户活动和成本归因走
扩展策略不只看 CPU;还要看任务队列、模型调用、租户用量和成本变化,形成可解释的资源决策。
执行步骤
- 01
采集租户用量和成本
- 02
识别峰值和空闲窗口
- 03
按阈值自动扩缩
- 04
回看成本和业务结果
验收证据用量与成本按租户归因扩缩事件与阈值资源利用率与业务结果
06
部署组合
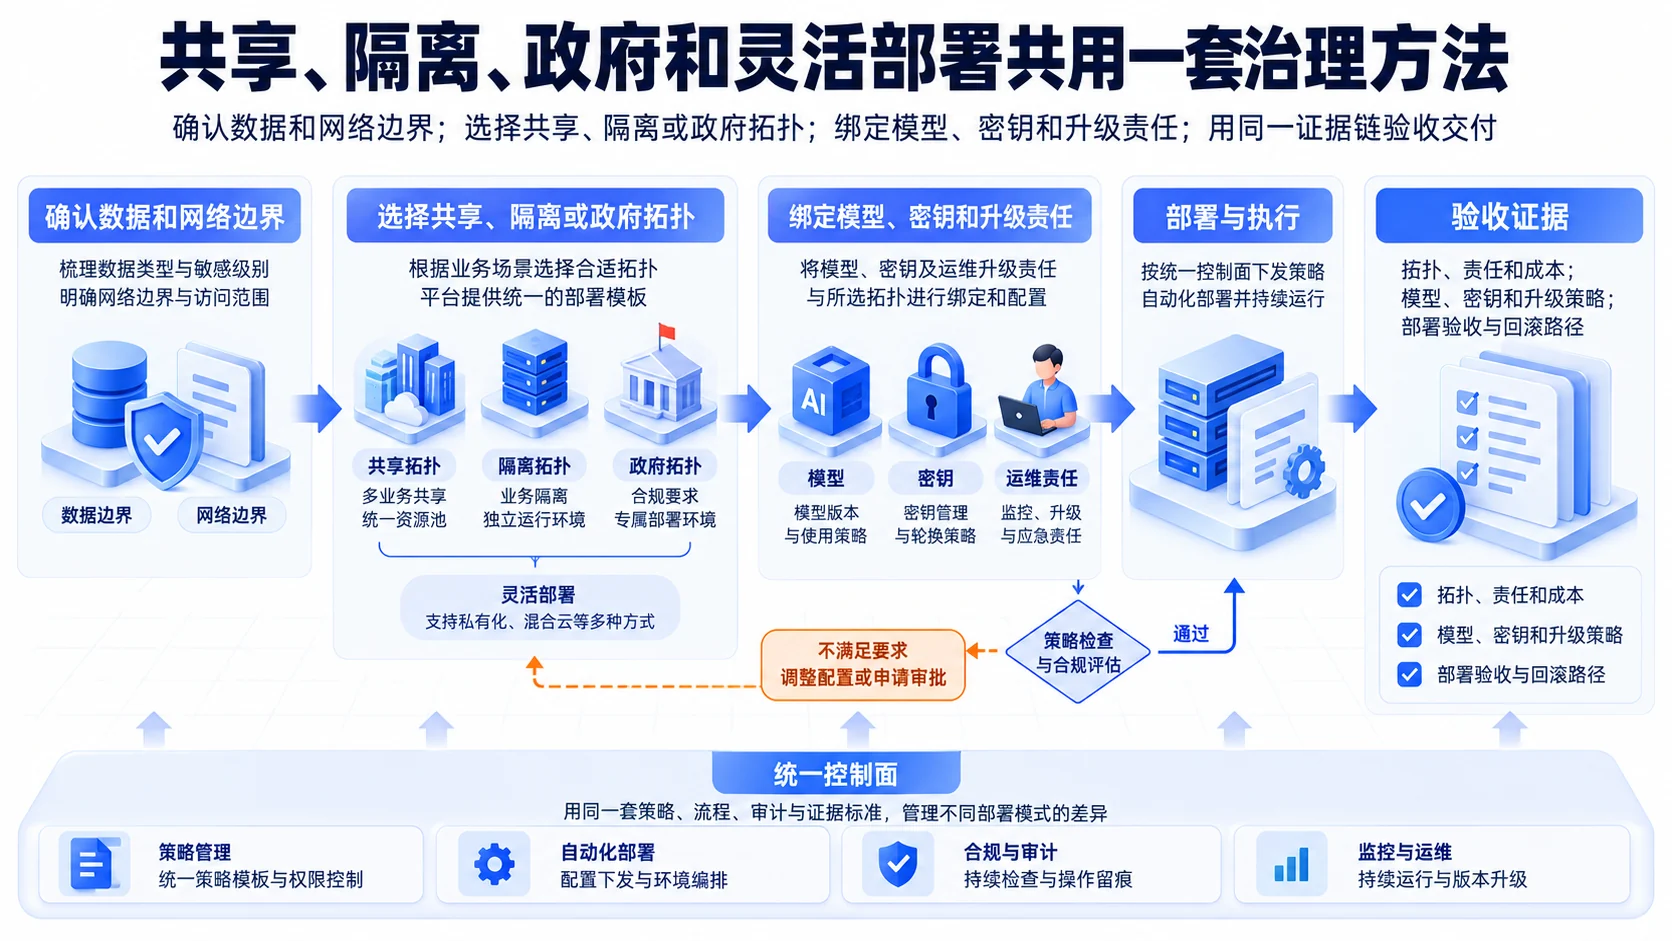
共享、隔离、政府和灵活部署共用一套治理方法
部署模式是数据、网络、模型、密钥和运维责任的组合;平台用统一控制面管理差异。
执行步骤
- 01
确认数据和网络边界
- 02
选择共享、隔离或政府拓扑
- 03
绑定模型、密钥和升级责任
- 04
用同一证据链验收交付
验收证据拓扑、责任和成本模型、密钥和升级策略部署验收与回滚路径