01
边界建模
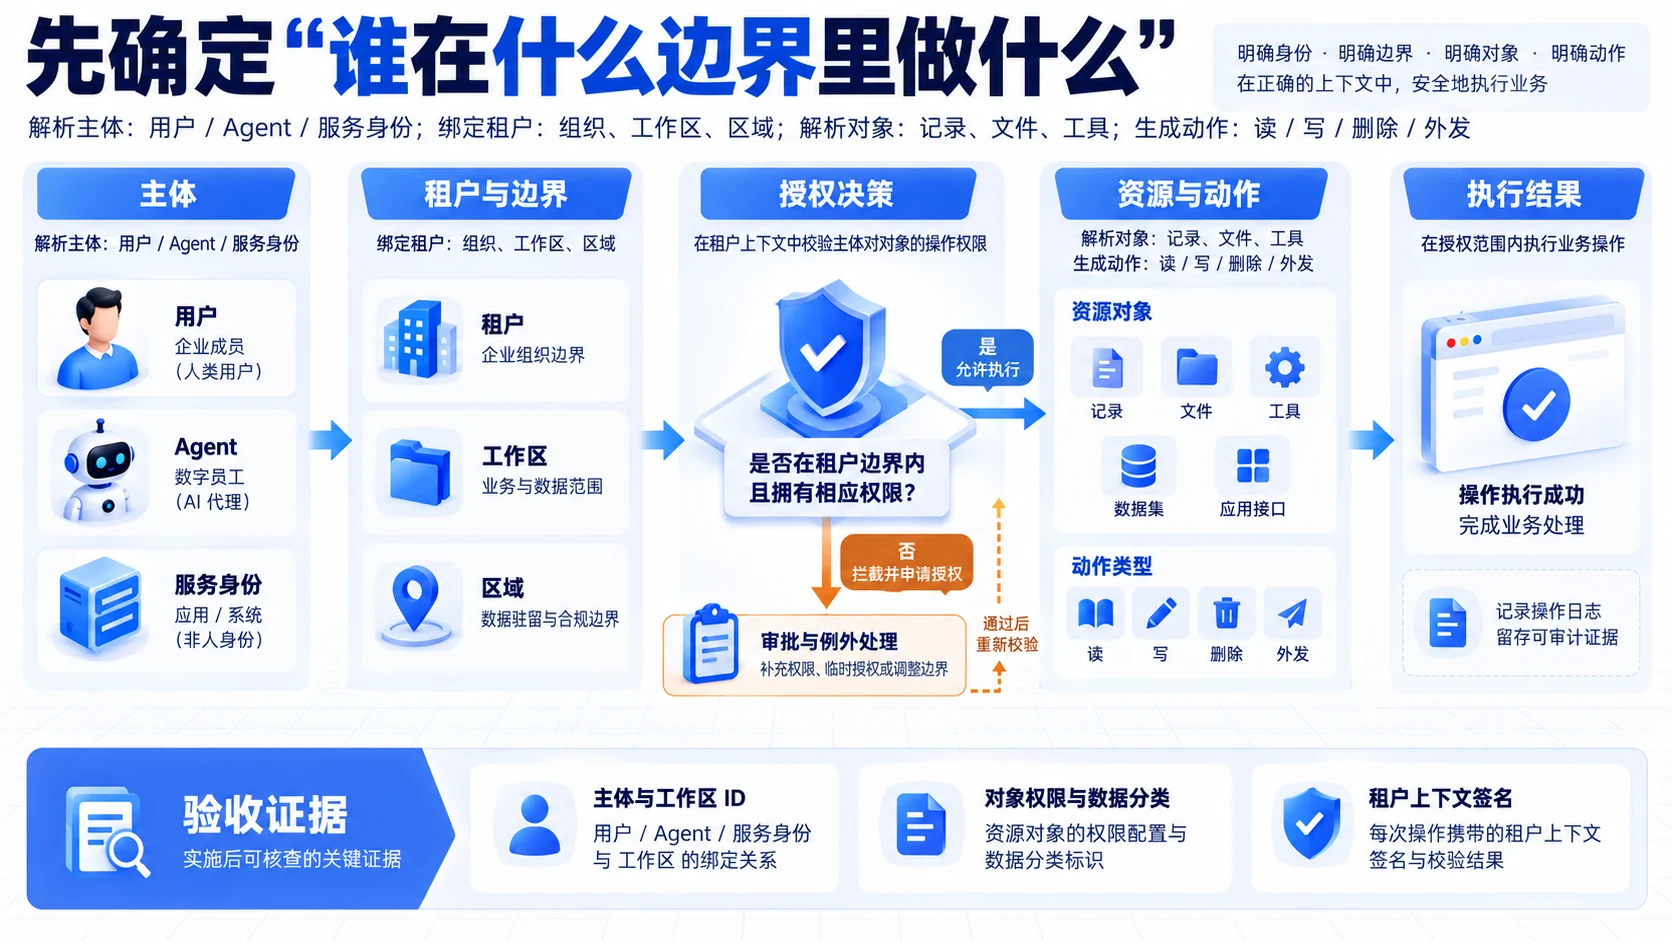
先确定“谁在什么边界里做什么”
把用户、数字员工、服务身份、租户、工作区和资源对象放进同一张授权关系图;没有租户上下文,就不进入后续执行。
执行步骤
- 01
解析主体:用户 / Agent / 服务身份
- 02
绑定租户:组织、工作区、区域
- 03
解析对象:记录、文件、工具
- 04
生成动作:读 / 写 / 删除 / 外发
验收证据主体与工作区 ID对象权限与数据分类租户上下文签名
02
上下文过滤
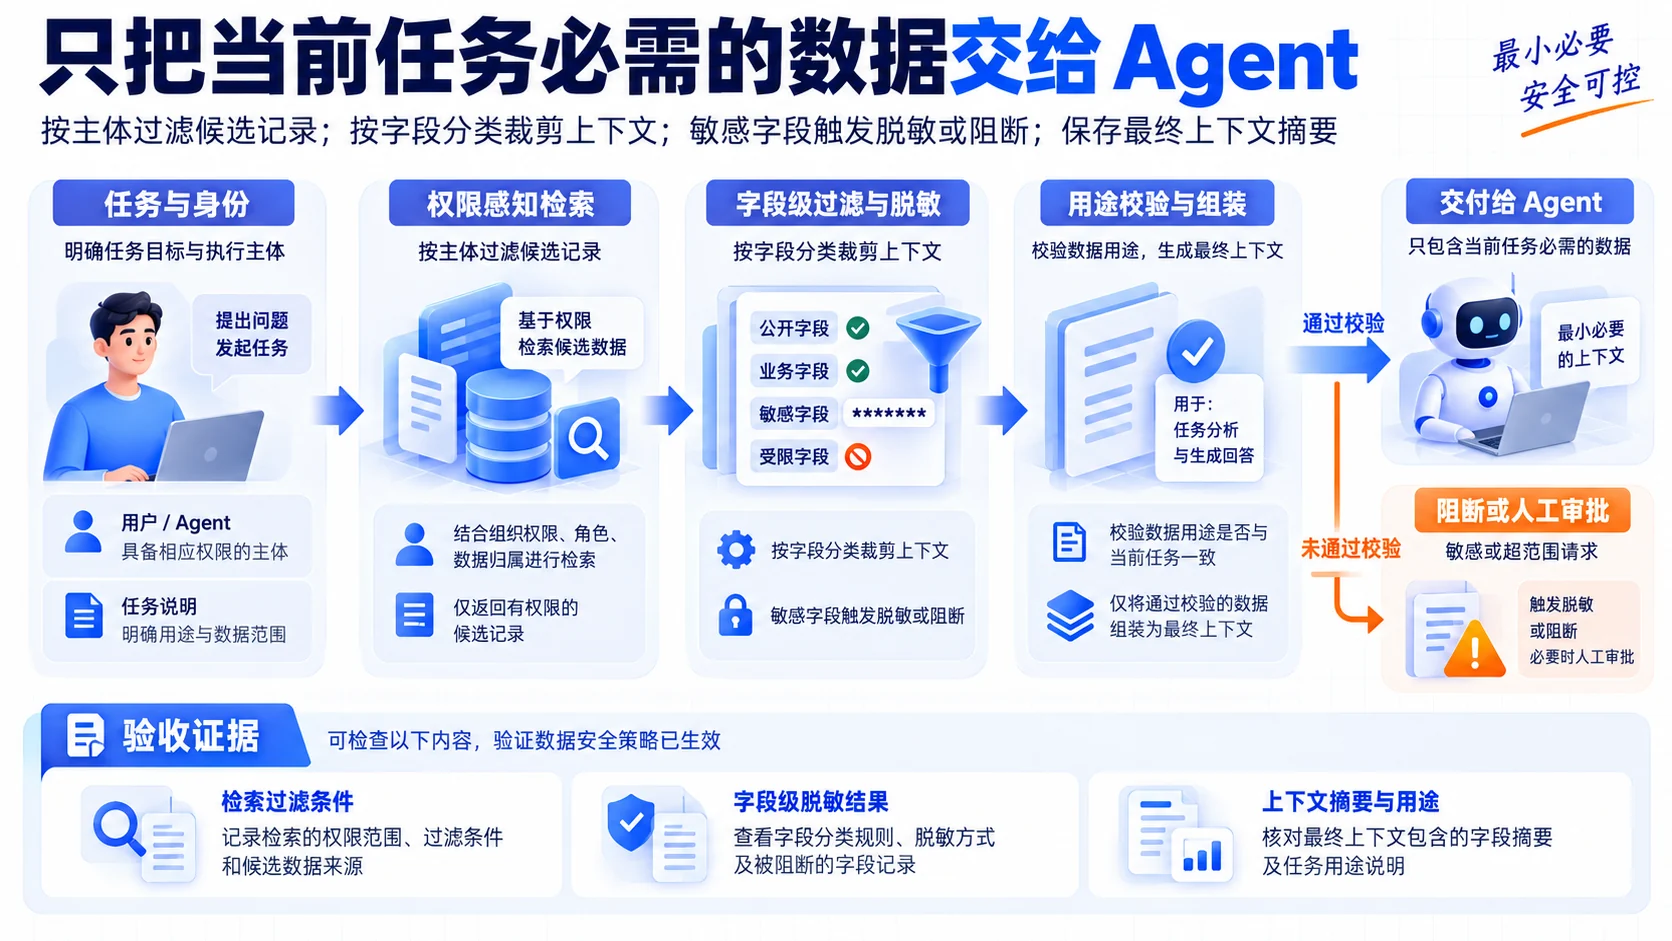
只把当前任务必需的数据交给 Agent
先做权限感知检索,再做字段级过滤、脱敏和用途校验;“能搜到”不等于“能带入上下文”。
执行步骤
- 01
按主体过滤候选记录
- 02
按字段分类裁剪上下文
- 03
敏感字段触发脱敏或阻断
- 04
保存最终上下文摘要
验收证据检索过滤条件字段级脱敏结果上下文摘要与用途
03
风险决策
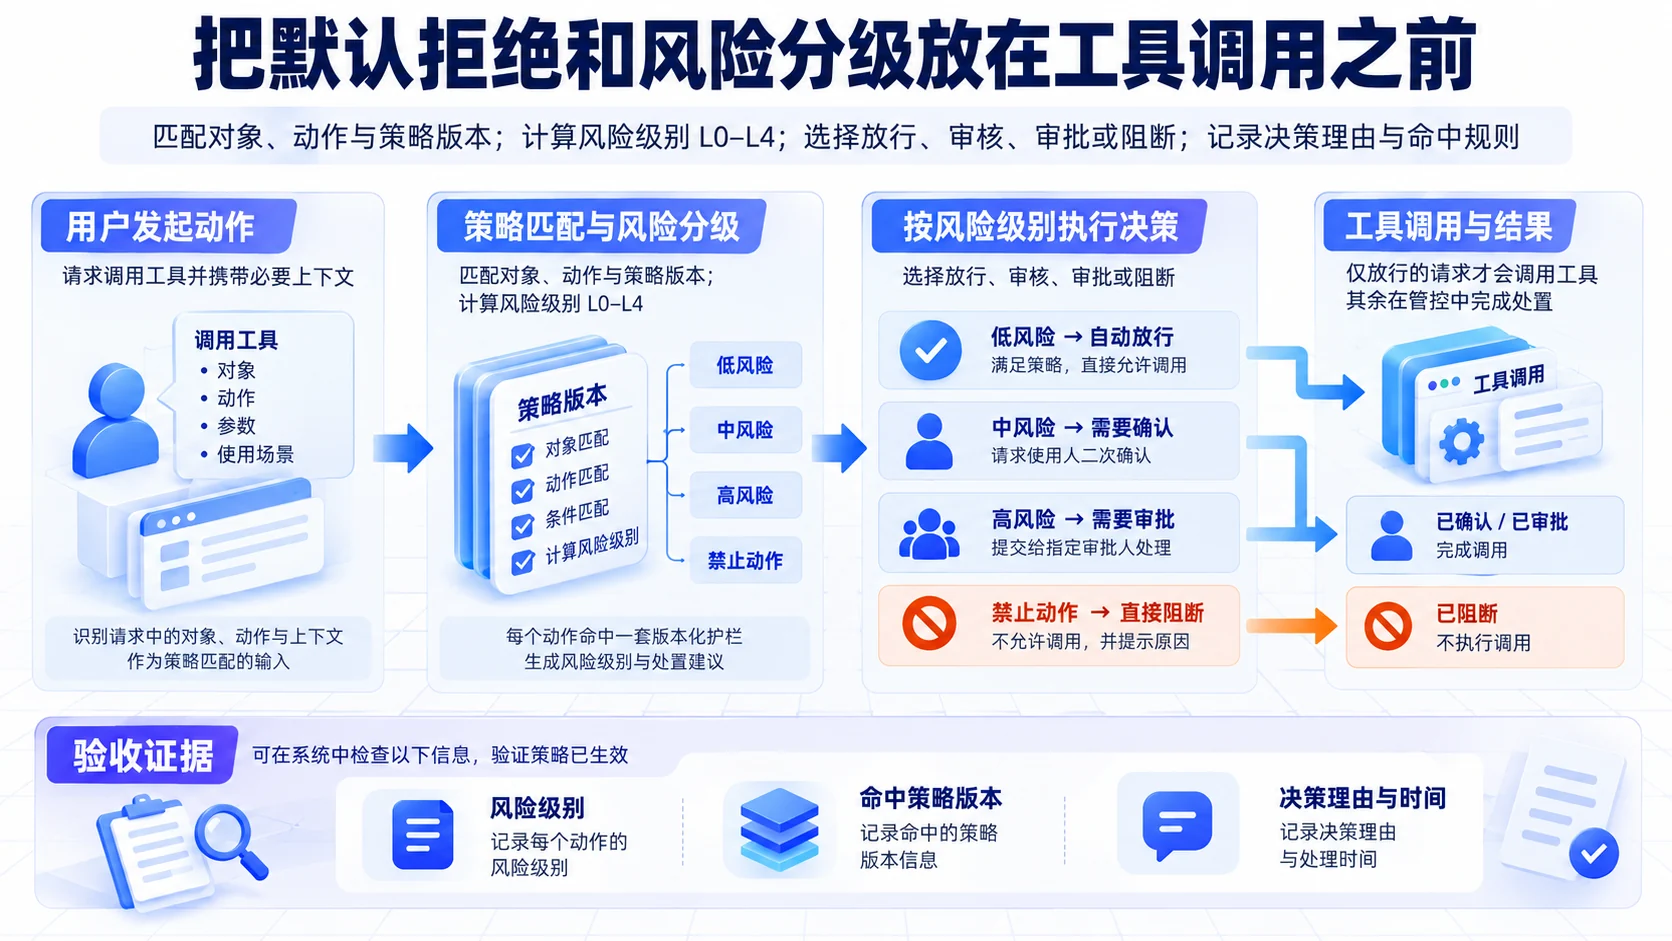
把默认拒绝和风险分级放在工具调用之前
每个动作命中一套版本化护栏:低风险可自动放行,中风险需要确认,高风险需要审批,禁止动作直接阻断。
执行步骤
- 01
匹配对象、动作与策略版本
- 02
计算风险级别 L0–L4
- 03
选择放行、审核、审批或阻断
- 04
记录决策理由与命中规则
验收证据风险级别命中策略版本决策理由与时间
04
受控执行
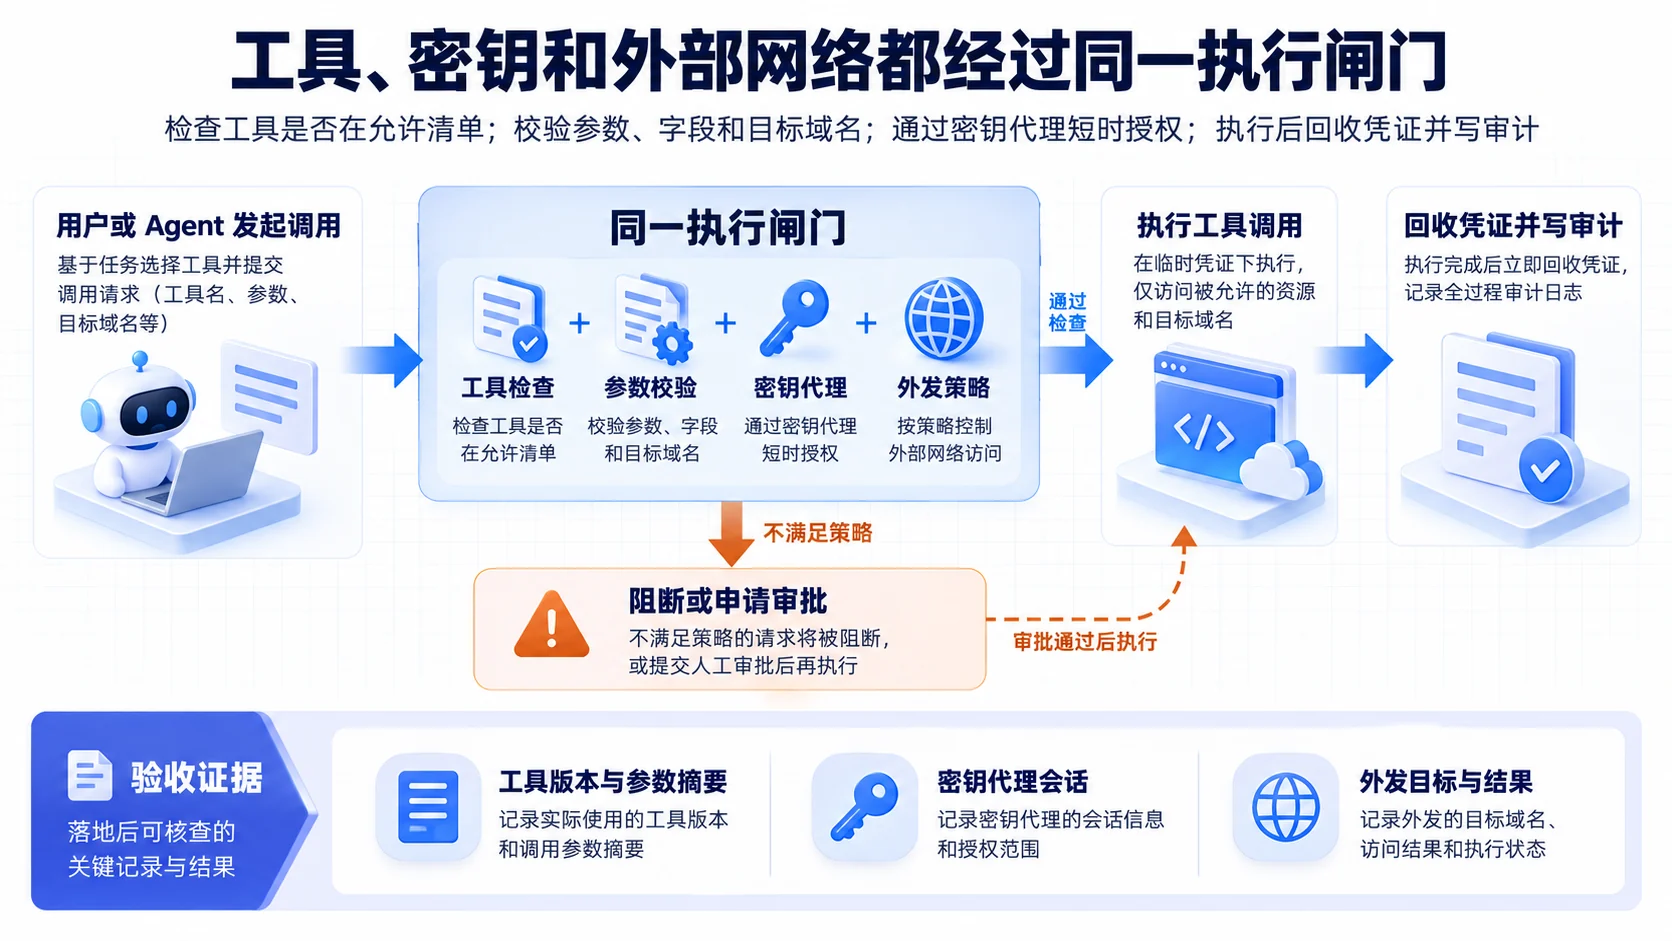
工具、密钥和外部网络都经过同一执行闸门
Agent 不直接持有长期密钥;工具注册、参数校验、密钥代理和外发策略共同决定一次调用是否可执行。
执行步骤
- 01
检查工具是否在允许清单
- 02
校验参数、字段和目标域名
- 03
通过密钥代理短时授权
- 04
执行后回收凭证并写审计
验收证据工具版本与参数摘要密钥代理会话外发目标与结果
05
审批与例外
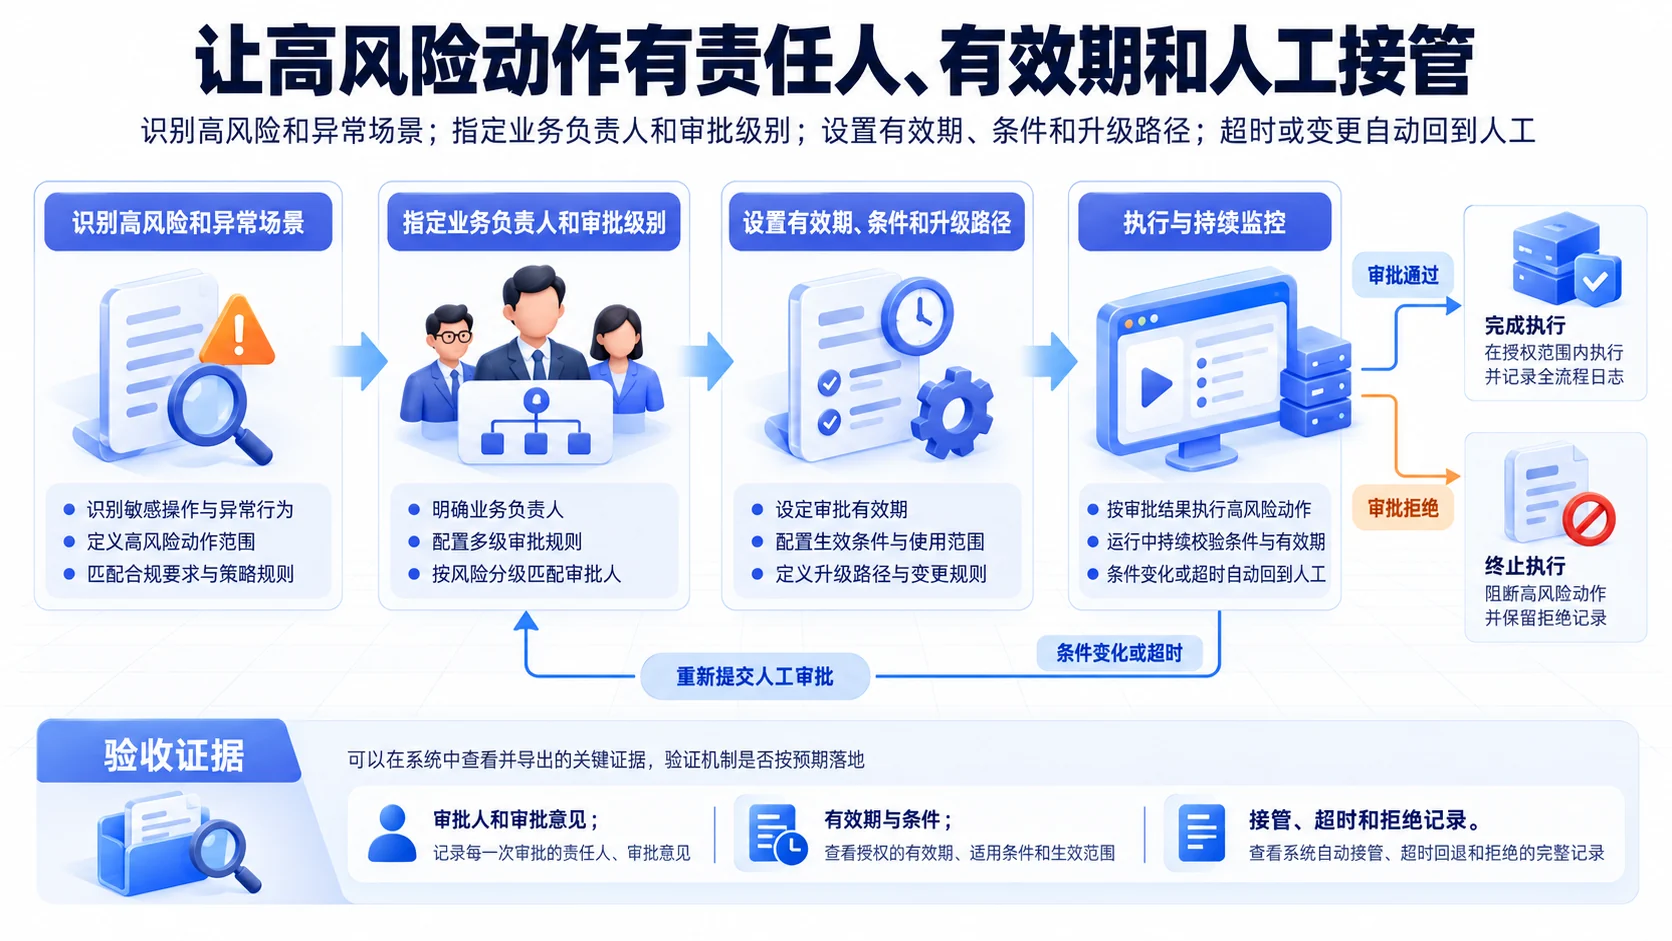
让高风险动作有责任人、有效期和人工接管
审批不是一个弹窗,而是明确的责任链:谁批准、批准什么、有效多久、条件变化后是否重新审批。
执行步骤
- 01
识别高风险和异常场景
- 02
指定业务负责人和审批级别
- 03
设置有效期、条件和升级路径
- 04
超时或变更自动回到人工
验收证据审批人和审批意见有效期与条件接管、超时和拒绝记录
06
证据复核
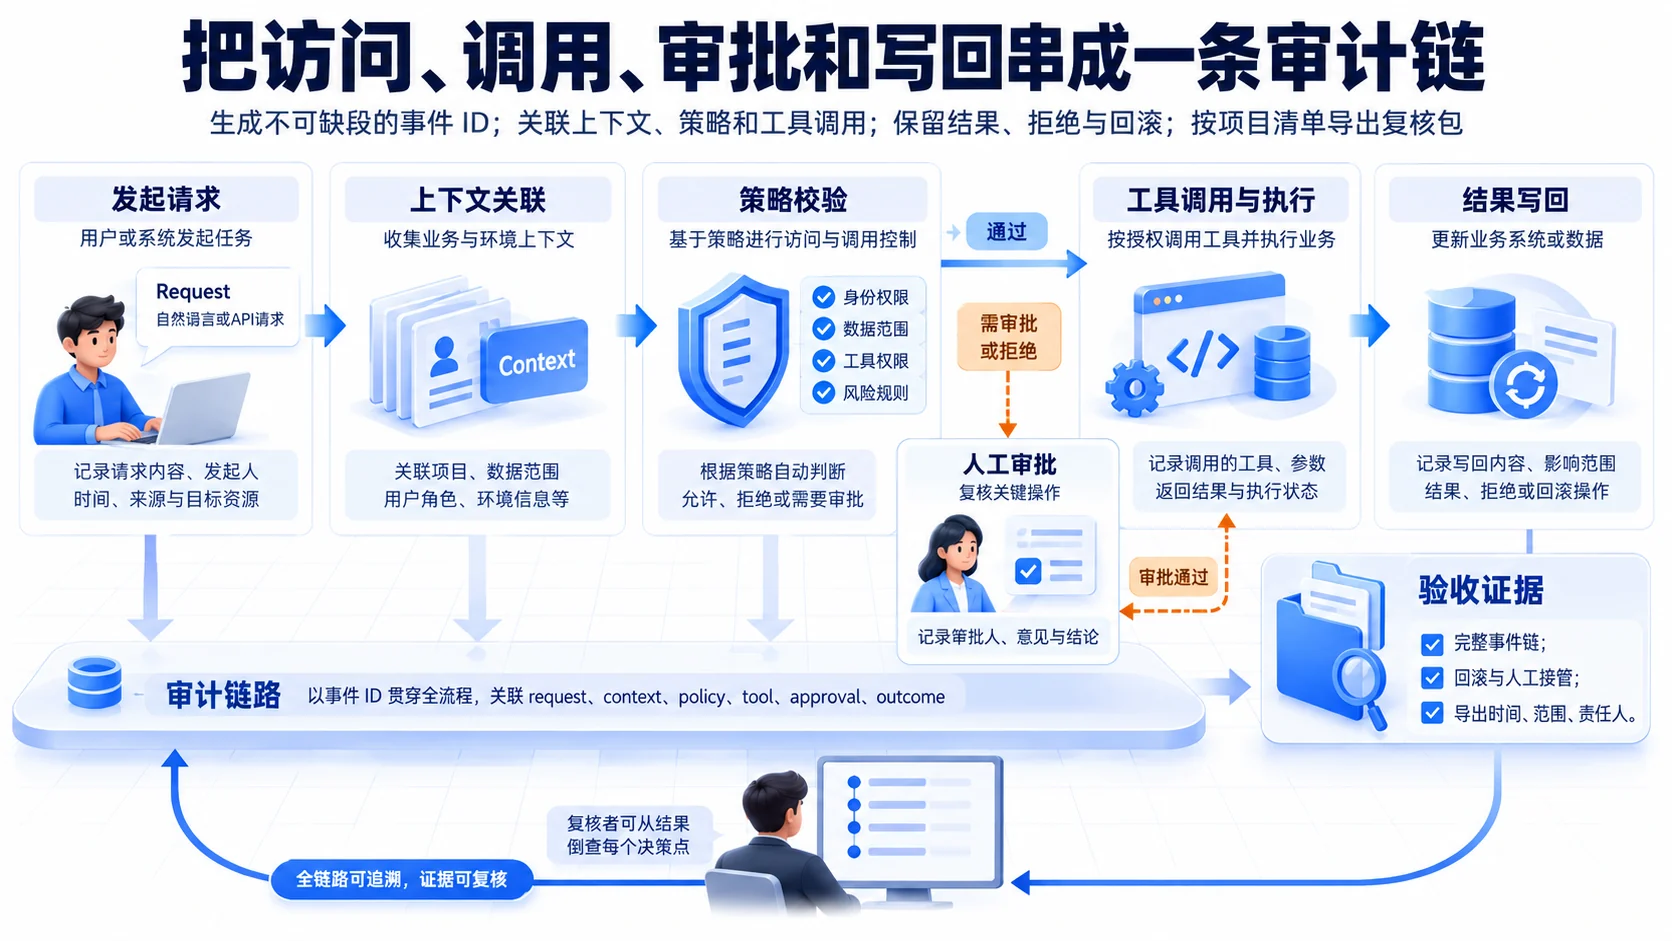
把访问、调用、审批和写回串成一条审计链
事件按 request、context、policy、tool、approval、outcome 关联,复核者可以从结果倒查每个决策点。
执行步骤
- 01
生成不可缺段的事件 ID
- 02
关联上下文、策略和工具调用
- 03
保留结果、拒绝与回滚
- 04
按项目清单导出复核包
验收证据完整事件链回滚与人工接管导出时间、范围、责任人